工业控制系统信息安全技术与网络信息安全软件开发
引言
随着两化融合的深入推进,工业控制系统(ICS)从封闭走向开放,与IT网络互联互通,在提升生产效率的同时也引入了严峻的安全风险。近年来的震网病毒、乌克兰电网攻击等事件表明,工业控制系统已成为网络攻击的重点目标。因此,研究工业控制系统信息安全技术,并依托网络与信息安全软件开发构建防护体系,具有重要的现实意义。
一、工业控制系统信息安全概述
工业控制系统包括SCADA、DCS、PLC、RTU等,广泛应用于电力、石化、制造、交通等关键基础设施。与传统IT系统相比,ICS具有可用性优先、协议专有、生命周期长、补丁困难等特点,其安全目标以“保密性-完整性-可用性”中的可用性为核心,强调业务连续性。ICS信息安全的核心在于保障生产过程的稳定运行,防止恶意攻击导致物理破坏或人员伤亡。
当前ICS面临的主要威胁包括:针对专有协议的漏洞利用、勒索软件攻击、供应链入侵、内部人员失误等。这些威胁要求我们从技术、管理、运营多个维度构建纵深防御体系。
二、工业控制系统信息安全关键技术
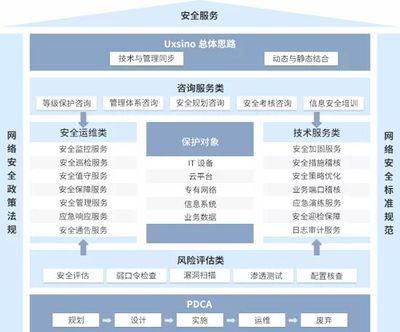
工业控制系统信息安全技术覆盖网络、主机、数据、应用等多个层面,主要包括以下方向:
1. 网络边界防护技术
采用工业防火墙、单向隔离网关(数据二极管)实现IT与OT网络的安全隔离;通过访问控制策略限制非授权访问。深度包检测(DPI)技术可识别Modbus、OPC等工业协议,阻断异常指令。
2. 入侵检测与审计技术
部署工控入侵检测系统(IDS),基于工业协议白名单和流量基线检测异常行为;安全审计系统记录操作日志,满足合规追溯要求。
3. 主机与终端安全加固
对工程师站、操作员站实施白名单管理、USB管控、补丁离线更新,防止恶意代码执行;采用可信计算技术保障终端启动完整性。
4. 数据安全与加密传输
对关键配置数据、工艺参数进行加密存储;在远程运维场景中采用VPN、TLS等加密通道,保障数据传输 confidentiality 与 integrity。
5. 安全监测与态势感知
建设工控安全监测平台,汇聚流量、日志、告警数据,利用大数据分析实现威胁预警和态势感知,支撑应急响应。
三、网络与信息安全软件开发在工控安全中的实践
工业控制系统信息安全防护能力的落地,离不开专业化的网络与信息安全软件。软件开发需紧扣工控场景特点,重点突破以下方向:
1. 工控协议解析与深度检测引擎开发
针对Modbus/TCP、OPC UA、S7、DNP3等主流协议,开发协议解析库和规则引擎,实现指令级合规检测。软件需支持规则自定义与热更新,适应工业现场动态变化。
2. 安全策略管理与集中管控平台
开发集中管控软件,统一管理工业防火墙、IDS、主机防护等设备的策略,实现策略下发、配置核查、合规检查自动化。平台应采用微服务架构,保证高可用与可扩展性。
3. 工业恶意代码检测与沙箱分析工具
针对工控环境中的恶意软件(如Stuxnet变种),开发静态特征扫描与动态沙箱分析相结合的检测工具,支持对PLC固件、工程文件的扫描,提升未知威胁发现能力。
4. 安全基线核查与漏洞扫描软件
开发面向工控系统(包括Windows主机、PLC、交换机)的安全基线核查工具,自动化检查账号口令、服务端口、协议配置等;结合工控漏洞库开发无损漏洞扫描器,避免扫描导致业务中断。
5. 安全态势感知与可视化软件
利用可视分析技术开发态势感知大屏,实时展示网络拓扑、攻击路径、告警统计,辅助安全运营人员快速决策。软件需支持与SIEM、SOC平台对接,实现数据共享与联动处置。
四、面临的挑战与发展建议
主要挑战包括:工业协议多样且私有,通用安全软件难以直接适配;工业现场对实时性要求极高,安全检测不能引入过大时延;老旧设备无法安装代理软件,防护手段受限;安全软件自身的可靠性需满足工业级标准。
发展建议:
- 标准先行:依据《信息安全技术 工业控制系统信息安全防护指南》等标准,规范安全软件的功能与接口。
- 轻量化与低干扰:发展无代理检测、旁路部署等技术,减少对生产的影响。
- AI赋能:引入机器学习算法提升异常检测的准确率,降低误报。
- 产学研协同:联合工控厂商、安全企业、高校共建测试床,验证安全软件在真实场景下的有效性。
- 人才培养:加强既懂工控又懂安全的复合型人才队伍建设,支撑安全软件的持续研发与运营。
##
工业控制系统信息安全是国家安全的重要组成部分。通过突破边界防护、入侵检测、态势感知等关键技术,并依托网络与信息安全软件的自主开发与工程化应用,能够构建起适应工业场景的纵深防御体系。未来应持续推动技术创新与标准落地,为关键基础设施的安全稳定运行保驾护航。
如若转载,请注明出处:http://www.qzbldjy.com/product/51.html
更新时间:2026-11-01 17:11:18