深耕网络与信息安全软件开发 胜领网络科技的技术实践与行业洞察
在数字化浪潮席卷全球的今天,网络与信息安全已从企业的“成本项”演变为生存与发展的“生命线”。作为专注于网络与信息安全软件开发的技术企业,胜领网络科技在这一高度专业化的领域中,正以软件工程的方法论重构安全能力的交付方式,为客户的数字化转型构筑可信底座。
一、定位:安全能力的产品化与智能化
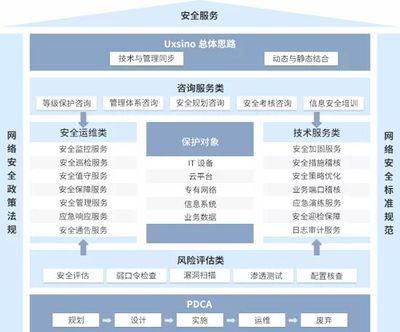
传统安全建设往往依赖硬件堆叠与人工服务,交付周期长、响应效率受限。胜领网络科技的选择是将安全能力“软件化”,即通过自研的软件平台与工具链,将威胁检测、漏洞管理、数据保护、合规审计等功能模块转化为可迭代、可编排、可度量的软件产品。这一路径的核心价值在于:安全能力不再是一次性采购的设备,而是能够随业务需求持续演进的动态系统。
在实际开发过程中,胜领网络科技注重两个方向的技术沉淀。其一是全流量威胁检测引擎,通过对网络流量的深度解析与行为建模,实现已知威胁的特征匹配与未知威胁的异常发现;其二是自动化安全编排与响应平台,将分散的安全设备与告警源进行统一纳管,按预设剧本自动执行隔离、封堵、取证等操作,压缩从发现到处置的时间窗口。
二、开发范式:以工程化思维治理安全不确定性
信息安全领域的特殊性在于,攻防双方的信息不对称始终存在,安全软件需要在不确定的环境中给出确定的防御效果。胜领网络科技的开发团队采用“威胁建模驱动开发”的流程:在需求阶段即引入攻击面分析,将每一条功能需求映射到具体的威胁场景;在编码阶段执行安全编码规范并集成静态代码扫描;在交付阶段通过自动化渗透测试与红蓝对抗验证实际防护效果。这种将安全左移的做法,使软件缺陷与逻辑漏洞在开发早期即被拦截,降低了后期运维阶段的修复成本。
与此团队在架构层面坚持模块化与最小权限原则。以数据安全产品线为例,敏感数据识别、加密存储、访问控制、审计留痕等组件解耦为独立微服务,既便于根据客户环境灵活组合部署,也限制了单点失陷后的影响范围。
三、行业适配:从通用能力到场景化交付
网络与信息安全软件的效能在很大程度上取决于对业务场景的理解深度。胜领网络科技在政务、金融、能源等关键领域形成了场景化的交付经验。面向政务云环境,其开发的统一安全管理平台能够适配多云异构架构,满足等级保护与密码应用安全性评估的合规要求;面向金融行业,团队强化了交易链路的风控监测与隐私数据脱敏能力,在保障业务连续性的前提下兼顾监管合规;面向工业场景,则重点解决OT网络与IT网络边界模糊带来的可见性缺失问题,通过协议解析与资产测绘实现对工业控制系统的资产清点与异常行为告警。
这些场景化能力的积累,反哺了胜领网络科技的底层技术架构。公司内部的威胁情报平台持续汇聚来自多行业客户的脱敏攻击样本与告警数据,形成威胁指标库与检测规则集,使安全软件在面对新型攻击手法时具备更快的响应能力。
四、面向未来的技术布局
随着云原生与人工智能技术的普及,安全软件的形态也在发生变化。胜领网络科技正在推动两项重点研发:一是云原生安全产品套件,覆盖容器镜像扫描、运行时行为监控与Kubernetes环境下的微隔离,安全能力以Sidecar或Operator形式嵌入DevOps流水线,实现上线即安全;二是基于大模型的安全运营助手,利用自然语言处理能力辅助分析师完成告警研判、日志检索与处置建议生成,缓解安全运营中心人力紧张的压力。
需要指出的是,人工智能在网络与信息安全领域的应用仍处于辅助阶段,模型输出需要与规则引擎、专家知识形成互补与交叉验证。胜领网络科技在产品设计中保留了人工复核环节,确保自动化决策不越过风险边界。
五、
网络与信息安全软件开发的本质,是用代码刻画攻防博弈的规则,用工程化的方式将安全经验转化为可复用的防御能力。胜领网络科技在这一方向上的实践,既是对技术深度的追求,也是对客户信任的回应。面对日益复杂的网络威胁形势,唯有持续迭代软件能力、深入理解业务场景、保持对攻防前沿的敏锐观察,方能在动态对抗中守住安全底线。
如若转载,请注明出处:http://www.qzbldjy.com/product/50.html
更新时间:2026-11-01 09:34:06