构建全生命周期信息安全体系 从软件开发到应急恢复
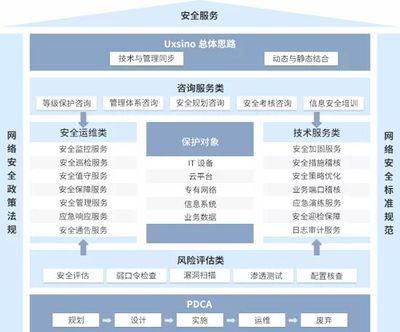
在数字化时代,信息安全已成为组织生存与发展的基石。面对日益复杂的安全威胁,单一的安全措施已不足以应对挑战,组织必须构建覆盖风险评估、软件安全开发、安全运维、应急处理及灾难备份与恢复的全生命周期安全体系。尤其对于网络与信息安全软件开发而言,将安全理念融入每个环节至关重要。\n\n一、风险评估是安全体系的起点\n\n风险评估是识别、分析和评价信息安全风险的过程。在网络安全软件开发初期,就应进行威胁建模和风险评估,明确系统面临的安全威胁、存在的脆弱性及可能的影响。通过定性与定量相结合的方法,确定风险等级,为后续安全控制措施的选择提供依据。风险评估并非一次性活动,而应贯穿系统整个生命周期,定期复审以应对变化的环境。\n\n二、软件安全开发从源头保障安全\n\n软件安全开发要求将安全活动嵌入软件开发生命周期的各个阶段。在需求分析阶段,明确安全需求和合规要求;在设计阶段,采用安全设计原则(如最小权限、纵深防御);在编码阶段,遵循安全编码规范,避免常见漏洞(如SQL注入、缓冲区溢出);在测试阶段,进行安全测试(如渗透测试、代码审计)。对于网络与信息安全软件,其自身安全性尤为重要,必须通过严格的安全开发流程确保产品质量。\n\n三、安全运维保障系统持续稳定运行\n\n安全运维是在系统运行阶段实施的一系列安全管理活动。包括日常安全监控、漏洞管理、配置管理、日志审计等。通过网络与信息安全软件实时监测网络流量和系统行为,及时发现异常并告警。定期进行漏洞扫描和补丁管理,确保系统持续处于安全状态。安全运维还需要建立安全基线,通过自动化工具持续检查合规性,降低人为错误风险。\n\n四、应急处理与灾难备份与恢复确保业务连续性\n\n应急处理是应对安全事件的流程和措施。组织应建立应急响应计划,明确角色职责、响应流程和沟通机制。网络与信息安全软件可提供入侵检测、事件关联分析等功能,辅助快速定位和处置安全事件。灾难备份与恢复则关注系统在灾难后的恢复能力,包括数据备份、系统容灾和业务连续性计划。应定期演练,确保备份数据的可用性和恢复流程的有效性。\n\n五、网络与信息安全软件开发:汇聚上述能力\n\n开发网络与信息安全软件需综合体现上述管理要求。软件应支持辅助风险评估的资产管理功能;其次提供基于风险优先级的精细化安全配置能力;具备实时监控拦截与漏洞关联分析保障安全运维;内置清晰可操作的可编织内容(playbook)的事件分析和接报提示有效提升急联动溯源的应对和处置功效;输出审计并验证异地次数据次运转实测的评价数据衡量复确能力以免虚假元余 支撑生命周期末端稳固。\n\n结束了开发后也不能对这些平台弱接忽视,更新安装、运营服务和资产记录等资料共同构成的延伸框架需同步完善,系统否则只能形成
如若转载,请注明出处:http://www.qzbldjy.com/product/35.html
更新时间:2026-11-01 00:19:52