第二类增值电信业务中的认证服务 网络与信息安全软件开发的关键支撑
一、引言
随着数字经济的高速发展,增值电信业务已成为信息通信产业的重要组成部分。其中,第二类增值电信业务因其门槛相对适中、应用场景广泛,吸引了大量企业参与。在这一业务范畴内,认证服务与网络与信息安全软件开发之间存在着紧密的技术与合规关联。理解这两者的关系,对于企业合规经营、技术架构设计以及安全保障能力建设具有重要意义。
二、第二类增值电信业务概述
根据《电信业务分类目录》,增值电信业务分为第一类和第二类。第二类增值电信业务主要包括:信息服务业务(仅限互联网信息服务)、在线数据处理与交易处理业务、国内呼叫中心业务等。这类业务通常依托公共网络基础设施,为用户提供信息发布、数据处理、身份验证等增值服务。
与第一类业务相比,第二类业务对基础电信资源的依赖程度较低,但同样需要取得相应的经营许可。企业在申请第二类增值电信业务经营许可证时,监管部门对网络与信息安全保障措施提出了明确要求,这就直接将认证服务和安全软件开发纳入了合规体系。
三、认证服务在第二类增值电信业务中的角色
认证服务是第二类增值电信业务中不可或缺的功能模块。无论是互联网信息服务中的用户注册登录,还是在线数据处理中的交易身份核验,都需要可靠的认证机制来确认用户身份、保护数据安全。
从技术角度看,认证服务涵盖身份鉴别、数字证书管理、多因素认证、单点登录等能力。在第二类增值电信业务场景下,认证服务需要满足以下要求:一是符合国家密码管理相关规定,采用合规的加密算法;二是能够有效防止身份伪造和重放攻击;三是具备日志审计和追溯能力,便于监管核查。
值得注意的是,认证服务本身并不等同于增值电信业务,而是业务开展过程中的安全支撑组件。企业在构建认证服务体系时,既可以采用第三方认证服务,也可以自主开发认证模块,但无论哪种方式,都需要确保其安全性和合规性。
四、网络与信息安全软件开发对认证服务的支撑
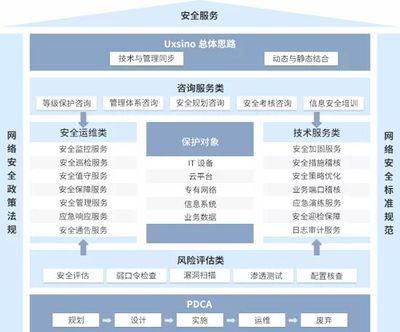
网络与信息安全软件开发是保障第二类增值电信业务安全运行的技术基础,也是认证服务得以可靠实现的前提。在认证服务场景中,安全软件开发主要体现在以下几个层面:
第一,密码算法与协议实现。 认证服务的核心是密码技术。安全软件开发需要实现国密算法(如SM2、SM3、SM4)的合规集成,确保身份认证过程中的数据加密、签名验签、摘要计算等操作符合国家标准。
第二,认证协议栈开发。 包括OAuth 2.0、OpenID Connect、SAML等认证协议的安全实现,以及多因素认证(MFA)流程的设计与开发。这些软件模块直接决定了认证服务的互操作性和安全性。
第三,安全审计与监控软件开发。 认证服务需要配套的日志采集、行为分析、异常检测等安全软件,以实现对认证过程的全程监控和事后追溯。这类软件属于网络与信息安全软件的典型范畴。
第四,密钥管理与证书生命周期管理软件。 认证服务依赖的数字证书和密钥需要安全的管理系统,包括证书签发、更新、吊销以及密钥的生成、存储、备份等环节的软件支撑。
五、合规要求与实践建议
对于从事第二类增值电信业务且涉及认证服务的企业,在网络安全和信息安全软件开发方面应关注以下合规要点:
- 落实网络安全等级保护制度。 认证服务系统通常需达到等保二级或三级要求,安全软件开发应内置相应的安全控制措施,如访问控制、入侵防范、数据完整性保护等。
- 满足通信网络安全防护要求。 依据《通信网络安全防护管理办法》,企业需对认证服务相关系统进行定级备案和符合性评测,安全软件开发应支持日志留存不少于六个月、安全事件可追溯等能力。
- 遵循个人信息保护法规。 认证服务涉及大量用户身份信息,安全软件开发需融入隐私保护设计,实现数据最小化采集、加密存储和授权访问。
- 建立软件安全开发流程。 企业应将安全需求分析、威胁建模、代码审计、渗透测试等环节纳入软件开发生命周期,确保认证服务相关软件的安全质量。
实践中,建议企业将认证服务的安全能力建设与网络与信息安全软件开发统筹规划,避免将二者割裂对待。认证服务是业务功能的外在表现,安全软件是支撑其可靠运行的内核,二者协同才能构建完整的信任体系。
六、
第二类增值电信业务的健康发展离不开安全可信的认证服务,而认证服务的质量又直接取决于网络与信息安全软件开发的水平。在监管趋严和攻击手段不断演进的背景下,企业应当以合规为底线、以技术为驱动,将安全软件开发深度融入认证服务体系建设,从而在满足监管要求的为用户提供更加安全可靠的服务体验。这不仅是企业合规经营的需要,更是数字经济时代构建信任基础设施的必然选择。
如若转载,请注明出处:http://www.qzbldjy.com/product/34.html
更新时间:2026-11-01 04:02:48