网络信息安全报表与网络与信息安全软件开发 构建动态防御体系的关键支柱
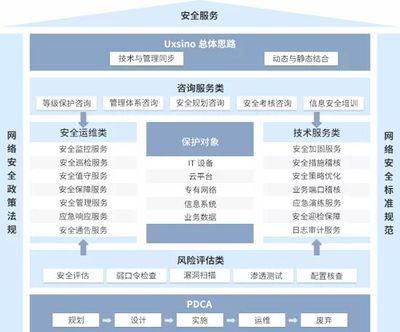
在数字化浪潮席卷全球的今天,网络与信息安全已成为组织生存与发展的生命线。面对日益复杂和隐蔽的网络威胁,单纯依靠静态的防护措施已远远不够。构建一个动态、主动、可度量的安全防御体系,需要两大核心支柱的紧密协作:一是网络信息安全报表,它提供了安全态势的“全景视图”和决策依据;二是网络与信息安全软件开发,它则是将安全策略和防护能力固化到系统中的“构建工具”。二者的深度融合,正在重塑企业安全运营的模式。
一、 网络信息安全报表:从被动记录到主动决策的枢纽
网络信息安全报表并非简单的日志堆砌或合规检查的答卷。它是一个将海量安全数据转化为可行动情报的关键环节。其核心价值在于:
- 态势感知可视化:通过聚合来自防火墙、入侵检测系统、终端防护、漏洞扫描器等设备的告警与日志,网络信息安全报表以仪表盘、趋势图、热力图等形式,直观呈现整体安全态势。管理者可以快速掌握攻击来源、受影响的资产范围、高危漏洞分布等关键指标。
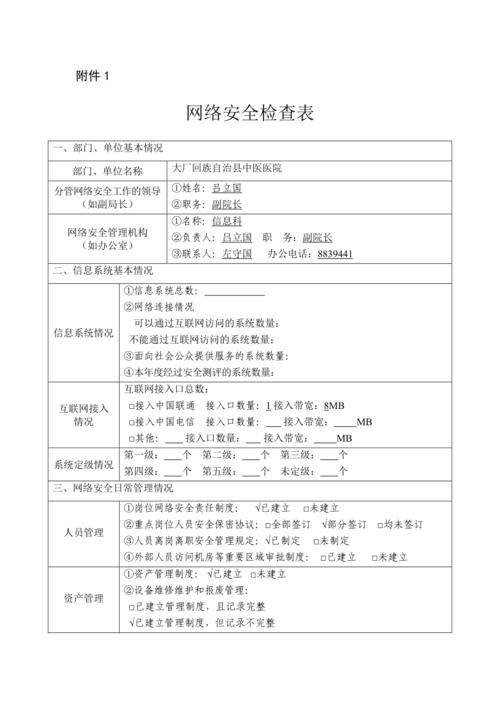
- 合规与审计支撑:满足等保2.0、GDPR、行业监管要求。标准化的报表模板可以自动生成合规证据链,大幅降低审计准备成本,证明组织在安全控制措施上的有效性与持续性。
- 根因分析与预警:优秀的报表体系能够进行关联分析。例如,将“异常登录告警”与“数据库慢查询日志”结合,可能揭示出一次数据窃取企图。基于历史数据的趋势预测,可在重大安全事件爆发前发出预警。
- 绩效度量与资源优化:通过量化指标(如平均检测时间、平均响应时间、漏洞修复率),安全团队的工作成效得以客观评估,为安全预算投入和人员配置提供数据支撑。
二、 网络与信息安全软件开发:将安全能力左移与内建
如果说报表是“眼睛”,那么安全软件开发就是“双手”。现代安全理念强调“安全左移”和“内生安全”,即在软件开发生命周期的早期阶段就融入安全考虑,并通过开发专门的安全工具来实现防护的自动化与智能化。这涵盖了多个关键领域:
- 安全工具与平台开发:包括开发定制化的漏洞扫描器、Web应用防火墙、入侵防御系统、安全信息和事件管理平台等。这些自研或深度定制的安全软件,能更精准地适配组织的业务架构和特定威胁模型。
- 安全编排、自动化与响应平台开发:开发SOAR平台,将重复性的安全响应动作(如封锁IP、禁用账号、隔离主机)通过剧本进行自动化编排。这极大提升了响应速度,并将分析师从繁琐的体力劳动中解放出来,专注于复杂威胁的猎杀。
- 安全API与微服务集成:在微服务架构下,开发安全网关、认证授权中心、密钥管理服务等安全基础组件。通过标准化的安全API,将身份验证、数据加密、访问控制等能力以服务形式提供给业务应用,实现安全能力的统一供给和集中管理。
- 威胁情报与大数据分析平台开发:开发能够采集、清洗、关联内外部威胁情报,并对海量安全日志进行大数据分析和机器学习建模的平台。这是实现高级威胁检测和用户行为分析的基础。
三、 双轮驱动:报表与开发的闭环协同
网络信息安全报表与安全软件开发并非孤立存在,它们构成了一个持续改进的闭环:
- 开发指导报表:安全软件的开发需求往往来源于报表揭示的短板。例如,报表显示某类攻击(如API滥用)的检测率低、响应慢,直接驱动开发团队开发或优化相应的API安全监测模块和自动化阻断策略。
- 报表验证开发:新开发的安全功能(如新的检测规则、自动化响应剧本)上线后,通过报表实时监控其对安全指标的影响(如告警准确率、MTTR的下降)。这些数据成为评估开发成效和持续迭代的依据。
- 数据驱动安全运营:报表为安全软件开发团队提供了清晰的“战场态势图”,使开发更有针对性。自研安全软件产生的日志与事件又会回流至报表系统,丰富数据维度,驱动下一轮的策略优化和工具开发。
网络信息安全报表与网络与信息安全软件开发是构建现代网络安全防御体系不可或缺的两个方面。组织应当避免将报表系统仅仅作为事后的“记录仪”,也不应将安全开发视作孤立的技术项目。只有将精准的数据度量与自动化的工程能力紧密结合,形成“监测-分析-开发-验证-优化”的闭环,才能在不断变化的威胁环境中保持主动,实现从“被动防御”到“主动免疫”的跨越。
如若转载,请注明出处:http://www.qzbldjy.com/product/33.html
更新时间:2026-11-01 20:38:09